
Avrupa Süpermarketlerinde Siber Saldırı: Buzdolapları Isındı, Gıdalar Çöpe Gitti
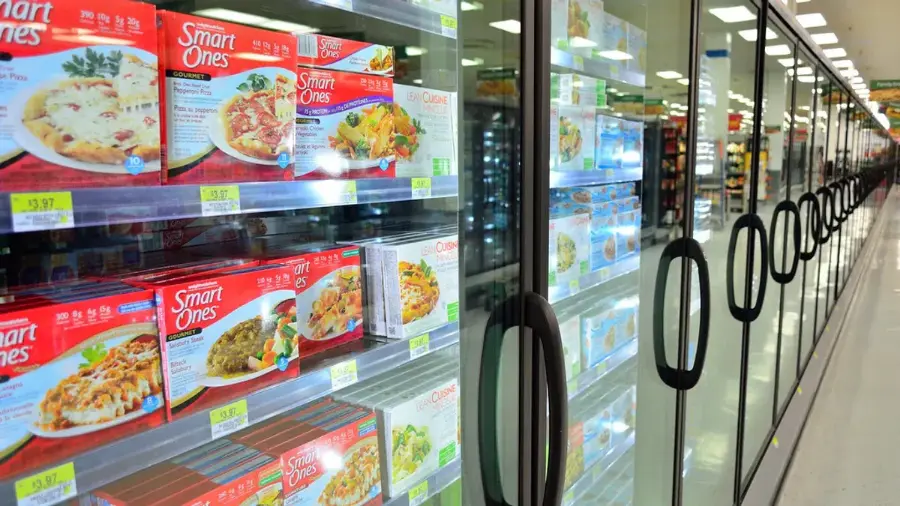
- Avrupa'da süpermarket buzdolapları siber saldırıya uğradı; yedi ülkede bozulan gıdalar milyonlarca euroya mal oldu, İngiltere'de etki az
Avrupa'da süpermarket buzdolapları siber saldırıya uğradı; yedi ülkede bozulan gıdalar milyonlarca euroya mal oldu, İngiltere'de etki az.
· 3 dk 1 Avrupa Süpermarketlerinde Siber Saldırı: Buzdolapları Isındı, Gıdalar Çöpe Gitti Eski IDF başkanı Halevi'nin itirafları ve İsrail'in Gazze stratejisinin iflası Pazartesi günü Avrupa'nın en az yedi ülkesinde süpermarketlerin soğuk zincir ekipmanlarına siber saldırı düzenlendi. Buzdolapları ve dondurucular, uzaktan erişim sağlanan kontrol sistemleri üzerinden defrost moduna alınarak sıcaklıkları yükseltildi. Bozulan taze ve dondurulmuş gıdalar milyonlarca euro değerinde ziyan oluşturdu.
Belçika, Lüksemburg, İrlanda, İsveç, Hollanda, Estonya ve Finlandiya'da mağazalar etkilendi. Belçika merkezli süpermarket zinciri Delhaize'in Belçika ve Lüksemburg'daki yaklaşık 40 mağazası saldırıdan etkilendi. Bu buzdolaplarının bir kısmını üreten Belçika merkezli Sabcobel şirketi, etkilenen ünitelerin evaporatörlerinin defrost moduna alındığını açıkladı.
Geçen ay Fransa'da yüzlerce mağazayı hedef alan saldırıda da benzer yöntem kullanılmıştı. O olayda da gece boyunca gerçekleştirilen saldırı sonucu taze ve dondurulmuş gıdalar bozulmuş, ziyan milyonlarca euroyu bulmuştu. Uzmanlar, Fransa'daki saldırıda soğuk depolama ünitelerini uzaktan kontrol eden ve yöneten sistemlerdeki zafiyetlerin kullanıldığını belirtti; aynı zafiyetlerin aylar önce siber güvenlik araştırmacıları tarafından ortaya çıkarıldığı ifade edildi.
İngiltere Ulusal Siber Güvenlik Merkezi (NCSC), ülkede savunmasız teknolojinin istismar edildiği birkaç vaka tespit ettiğini bildirdi. NCSC Üst Yöneticisi Dr Richard Horne, salı günü yaptığı açıklamada gece boyunca potansiyel olarak etkilenen kuruluşları uyardıklarını söyledi.
İngiliz Bağımsız Et Tedarikçileri Birliği (AIMS), 300'den fazla üyesinden bazılarının saldırıların yan hasarı haline geldiğini bildirdi. AIMS'e göre iki üyenin buzdolapları çözülmeye başladı; bir diğerinin soğutma üniteleri 100°C'ye kadar yükseldi.
Etkilenen cihazlar o sırada boş olduğundan gıda kaybı yaşanmadı; ancak AIMS sözcüsü Tony Goodger, işletmeleri tetikte olmaya çağırdı.
Goodger, olayın gıda sektöründeki tüm aktörler için bir uyarı niteliği taşıdığını söyledi: tedarik zincirinin hangi noktasında olursa olsun işletmelerin bazıları tarafından hedef olarak görülebileceğini akılda tutması gerektiğini belirtti.
İngiliz Perakendeciler Birliği (BRC) düzenleyici işler direktör yardımcısı Graham Wynn, perakendecilerin siber güvenliğe ağır yatırımlar yaptığını ve frigorifik sistemlerini mümkün olduğunca güvenli hale getirmek için NCSC ile çalıştığını aktardı. NCSC operasyon direktörü Paul Chichester ise yıllık raporunun lansmanında etkinin şu an için minimal olduğunu, etkilenen kuruluşlarla çalışmaya devam ettiklerini ve zafiyetlerin kapatılmasına çalıştıklarını söyledi.
Avrupa'daki bu olaylar, ekim ayı başlarında Fransa'daki süpermarket ve gıda tedarikçilerini hedef alan saldırıların ardından geldi. O saldırıda gece boyunca yüzlerce mağaza hedef alındı ve milyonlarca euro değerinde taze ve dondurulmuş gıda bozuldu.
Horne, saldırganların kim olduğunu belirlemek için henüz çok erken olduğunu söyledi. Ancak olayların, günlük hayatta kullanılan ve ihtiyaç duyulan teknolojilerin altyapısının güvenli ve güncel tutulması gerektiğini acil bir şekilde hatırlattığını vurguladı.
Toplumun dayandığı teknoloji tabanının gerekli ölçüde yatırım almadığını belirten Horne, birçok şirketin sistemlerini kullanım ömrünün ötesine uzattığını, güncellemeleri yapmadığını ve internetten bağlantısız güvenli bölmelere almadığını ifade etti.
Bu tür uygulamaların siber güvenlik uzmanlarının sıkça kolay hedef olarak nitelediği zafiyetler yarattığını, saldırganların bunları kolayca istismar edebildiğini belirten Horne, yapay zekanın saldırganların elinde bu zafiyetleri daha hızlı ve kolay bulup sömürmesini sağlayabileceğine dikkat çekti. Kuruluşların neye dayandığını incelemesi, yenilenmeye yatırım yapması gerektiğini söyleyen Horne, müdahale edebildikleri kadar müdahale ettiklerini; nihayetinde kararın her işletmeye, kuruma ve bireye ait olduğunu hatırlattı.
Belçika'daki bir Delhaize süpermarketinin işletmecisi Mathieu Tilman, olayı gerçekten ürkütücü bulduğunu söyledi. Aç insanların ve yeterince yiyemeyen insanların bulunduğu bir dünyada bu kadar gıdanın çöpe atılması zorunda kalınmasını sorguladığını belirten Tilman, böyle anlarda insanın işini bırakmak istediğini ifade etti.
NCSC, etkilenen kuruluşları izlemeye ve zafiyetlerin kapatılmasına çalışmaya devam ediyor. Perakende sektörü temsilcileri ise frigorifik sistemlerin güvenliğini artırmak için çalıştıklarını belirtti.
Günde en fazla 3 kritik gelişme. Bildirim kirliliği yok, anında bilgi.
Kategori: Teknoloji
Yayın: 03 Kasım 2026 13:19 · Kaynak: habergo.com.tr