
Revolut'a yüz miyonlarca dolarlık fidye şoku! İçlerinde Türklerin de olduğu yüzlerce kişinin verileri çalındı
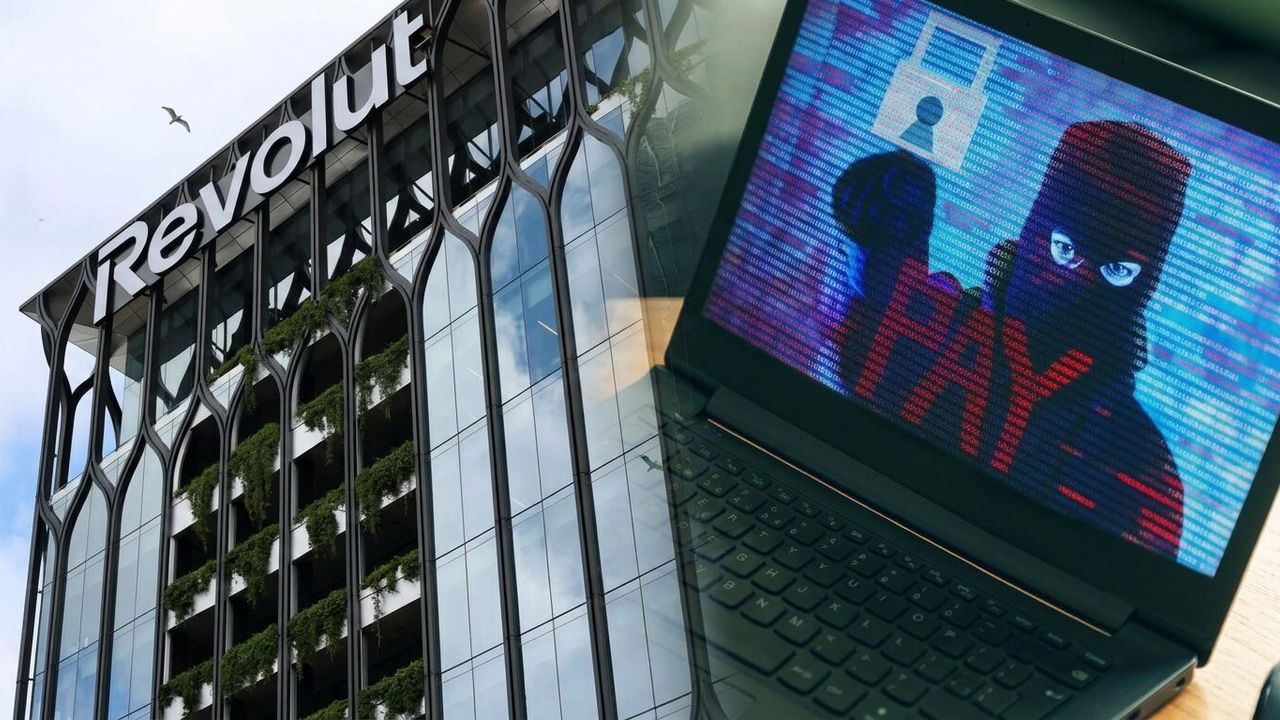
Avrupa'nın önde gelen dijital bankacılık şirketlerinden Revolut, müşteri verilerinin sahte bir kamu kurumu talebi üzerinden yetkisiz kişilere aktarılması sonrası büyük bir siber şantajla karşı karşıya kaldı. Saldırganlar, ele geçirdiklerini iddia ettikleri müşteri verilerini yayımlamamak karşılığında şirketten 10 bin Bitcoin fidye talep etti. İstenen miktarın güncel değeri yaklaşık 785 milyon dolara ulaşırken, saldırganların ele geçirdikleri öne sürülen bazı verileri Telegram gruplarında paylaşmaya başladığı belirtildi.
SAHTE KAMU YAZISIYLA VERİLERİ ELE GEÇİRDİLER
Olayın klasik bir veri tabanı saldırısından farklı bir yöntemle gerçekleştirildiği aktarıldı. İddiaya göre saldırganlar, gerçek bir kamu kurumunun e-posta alanı üzerinden resmi görünümlü bir bilgi talebi oluşturdu. Meşru bir kamu kurumuna aitmiş gibi görünen talebin ardından Revolut çalışanlarının istenen müşteri bilgilerini paylaştığı belirtildi. Şirket ise sahte adresi tespit ettikten sonra engellediğini ve ilgili kurumlar ile yetkili makamları bilgilendirdiğini açıkladı. Sızdırıldığı iddia edilen bilgiler arasında pasaport ve sürücü belgesi gibi kimlik belgeleri, posta ve e-posta adresleri, telefon numaraları, yüz doğrulama fotoğrafları ve IBAN bilgilerinin bulunduğu öne sürüldü. Banka hesap ekstreleri, para çekme kayıtları ve işlem geçmişlerinin de risk altında olduğu belirtildi. Reuters'ın aktardığı bilgilere göre Revolut, olaydan etkilendiği belirtilen 680 müşteriye doğrudan uyarı gönderdi.
10 BİN BİTCOİN İÇİN TEHDİT
Saldırganlar, Revolut'un 10 bin Bitcoin tutarındaki fidyeyi ödememesi halinde her gün yeni müşteri verilerini yayımlayacaklarını öne sürdü. Saldırıyı üstlenen kişilerin, ele geçirdiklerini iddia ettikleri verilerden bazı örnekleri çeşitli Telegram gruplarında paylaşarak tehditlerini sürdürdüğü aktarıldı. Sızdırılan materyaller arasında iş dünyasından isimler, sporcular ve sanatçıların bilgilerinin bulunduğu iddia edildi.
REVOLUT: "MÜŞTERİ FONLARI ETKİLENMEDİ"
Revolut, yaşanan olayı resmi bir kurum kimliğine bürünerek gerçekleştirilen karmaşık bir dış dolandırıcılık vakası olarak nitelendirdi. Şirket sözcüsü, şüpheli faaliyetin tespit edilmesinin hemen ardından ilgili e-posta adresinin engellendiğini belirterek Revolut sistemlerinin ve müşteri fonlarının olaydan etkilenmediğini açıkladı. Şirketin olayla ilgili kamu kurumlarını, kolluk kuvvetlerini, veri koruma otoritelerini ve finansal denetleme mercilerini bilgilendirdiği belirtildi.
Abnormal AI Bilgi Güvenliği Yöneticisi Patricia Titus, olayın klasik bir teknik güvenlik açığından ziyade güven zaafına dayandığını belirtti. Titus, TechCrunch'a yaptığı değerlendirmede, "Şirket; pasaportları, fotoğrafları, IBAN'ları ve Bitcoin işlem geçmişlerini teslim etti çünkü gelen e-posta gerçek bir kamu kurumunun alan adındandı ve her doğrulama testini geçti. Kötü amaçlı yazılım ya da çalınmış şifre yoktu; yalnızca yasal görünen bir talep ve bu talebe uymak üzere tasarlanmış bir süreç vardı" ifadelerini kullandı. Siber güvenlik danışmanı Muhammad Yahya Patel ise finansal teknoloji şirketlerinin üçüncü taraflardan gelen veri taleplerini doğrulama konusunda çok daha yüksek güvenlik standartları uygulaması gerektiğini vurguladı.
TÜRKİYE'NİN DE ARALARINDA OLDUĞU 31 ÜLKE GÜNDEMDE
Olaydan etkilendiği belirtilen 680 müşterinin 31 farklı ülkede bulunduğu aktarıldı. Türk basınına yansıyan bilgilere göre bu kişiler arasında 27 Türk vatandaşının da bulunduğu iddia edildi. Kripto güvenlik araştırmacısı ZachXBT ise daha önce yaptığı değerlendirmede saldırganların özellikle yüksek varlığa sahip kullanıcıları hedef aldığını öne sürmüştü. Londra merkezli Revolut'un 80 milyondan fazla müşteriye sahip olduğu ve aralarında İngiltere ile Fransa'nın da bulunduğu 30'dan fazla ülkede bankacılık lisansıyla hizmet verdiği belirtildi. Olayla ilgili soruşturmanın sürdüğü aktarıldı.
Kategori: Teknoloji
Yayın: 15 Eylül 2026 21:15 · Kaynak: turkinform.com.tr