
Güney Kore'de'Siber Zarf' tartışması: Lee Jae Myung merkezi kurum istiyor, uzmanlar'kendini güvenlik' uyarıyor
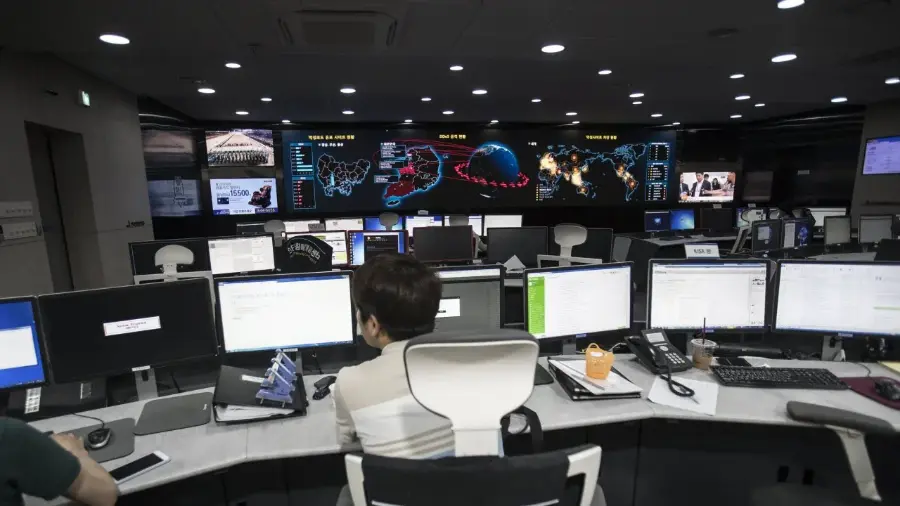
- Ancak teknoloji uzmanları ve eski bürokratlar, yeni bir kurumun tek başına yeterli olmayacağını, asıl sorunun kurumsal örgütlenme değil, yaygın bir "kendini güvenlik" (complacency) kültürü olduğunu vurguluyor
· 2 dk 3 Güney Kore'de'Siber Zarf' tartışması: Lee Jae Myung merkezi kurum istiyor, uzmanlar'kendini güvenlik' uyarıyor Concorde'in Kai Tak'a tarihi inişi 50. yılında: "Patlama değil, fısıltıyla geldi" Seul — Güney Kore Başkanı Lee Jae Myung, kendi pasaport bilgilerinin internete sızdığı olaydan sonra ülkenin dağınık siber savunma yapısını tek bir çatı altında toplamak için "Merkezi Siber Güvenlik Kurumu" kurma girişimine başladı. Ancak teknoloji uzmanları ve eski bürokratlar, yeni bir kurumun tek başına yeterli olmayacağını, asıl sorunun kurumsal örgütlenme değil, yaygın bir "kendini güvenlik" (complacency) kültürü olduğunu vurguluyor.
Başkanlık Bürosu'ndan yapılan açıklamaya göre Lee, geçtiğimiz hafta iç toplantıda "Siber güvenlik artık sadece IT departmanlarının işi değil, ulusal güvenlik stratejisinin kalbi" diyerek, şu anda Ulusal Güvenlik Ofisi, Bilim ve ICT Bakanlığı, KISA (Korea Internet & Security Agency) ve polis siber birimleri arasında paylaşılan yetkilerin tek bir merkeze toplanmasını istedi. Öneri, Meclis onayından geçerse yeni kurum Ocak 2026'da faaliyete geçebilir.
Lee'nin girişiminin doğrudan tetikleyicisi, Eylül ayı başlarında ortaya çıkan veri ihlali oldu. Yetkili kaynaklara göre Başkan'ın pasaport numarası, doğum tarihi ve adres bilgileri içeren resmi belgeler, siber suçlular tarafından hedef alınan bir kamu kurumu sunucusundan ele geçirildi ve karanlık web forumlarında paylaşıldı.
Olay, devlet başkanının bile kişisel verilerinin korunamadığı gerçeğini gözler önüne serdi.
Seul Ulusal Üniversitesi Siber Güvenlik Merkezi direktörü Prof. Dr. Kim Hak-soo, "Kurum şemasını değiştirmek kolay, kültürü değiştirmek zordur. 2023 yılında yapılan KISA anketine göre büyük ölçekli şirketlerin sadece%38'i siber risk sigortası yaptırmış, KOBİ'lerde bu oran%12'in altındaydı. İhlal olana kadar harcama'gereksiz maliyet' olarak görülüyor" dedi.
Büyük teknoloji şirketleri de benzer endişeleri paylaşıyor. Samsung SDS ve LG CNS yetkilileri, özel sektörle protokolleri netleşmeden yeni bir bürokratik katmanın iş yükünü artıracağını, gerçek zamanlı tehdit istihbaratının aksine raporlama yükü getireceğini belirtiyor.
Güncel sistemde siber olaylara müdahale yetkisi şu kurumlar arasında dağıık: KISA: Sivil altyapı koruması, olay müdahale ekipleri (KrCERT/CC) Ulusal Güvenlik Ofisi: Devlet sırrı taşıyan sistemler, askeri siber operasyonlar Polis Siber Suçlar Bürosu: Ceviz soruşturması, dijital kanıt toplama Bilim ve ICT Bakanlığı: Politikalar, standartlar, uluslararası işbirliği Bu dağınıklık, 2021'de yaşanan ve 17 milyon vatandaş verisini etkileyen "Korea Hydro & Nuclear Power" ihlalinde de belirginleşmişti; müdahale koordinasyonu 48 saatten fazla sürmüştü.
Önerinin Meclis'ten geçmesi için ana muhalefet Partisi (People Power Party) desteği gerekiyor. PPP siber güvenlik uzmanı Abgeordnete Park Sung-joon, "Merkezi yetki şart ama bütçe ayrımı olmadan'kağıt kurumu' riski var. Yıllık en az 300 milyar won (yaklaşık 220 milyon dolar) ek kaynak olmadan mevcut personel devredilirse kapasite artmaz" dedi. Hükümet tarafı bütçe tahsisini 2026 yılı genel bütçesine eklemeyi planlıyor.
Kim Hak-soo ve diğer akademisyenler, Singapur'un "Cybersecurity Act" modeline benzer bir yaklaşımı öneriyor: Kritik altyapı operatörları için zorunlu olay bildirimi, periyodik penetrasyon testleri ve yönetim kurulu seviyesinde siber risk komitesi şartı. "Kurum kurulsun, ama şirketler'yapmak istemiyorum' diyemez hale getirilmeli" diye konuyu özetliyor.
Başkan Lee'nin girişimi, Güney Kore'nin dijitalleşen ekonomisinde siber dayanıklılığı politik gündemin merkezine taşıdı. Ancak uzmanların ortak vurgusu net: Yapı değişikliği, hesap verebilirlik ve zorunluluk mekanizmaları olmadan "yeni bir kurum, eski alışkanlıklar"dan öteye gidemez.
Günde en fazla 3 kritik gelişme. Bildirim kirliliği yok, anında bilgi.
Kategori: Teknoloji
Yayın: 05 Kasım 2026 04:06 · Kaynak: habergo.com.tr